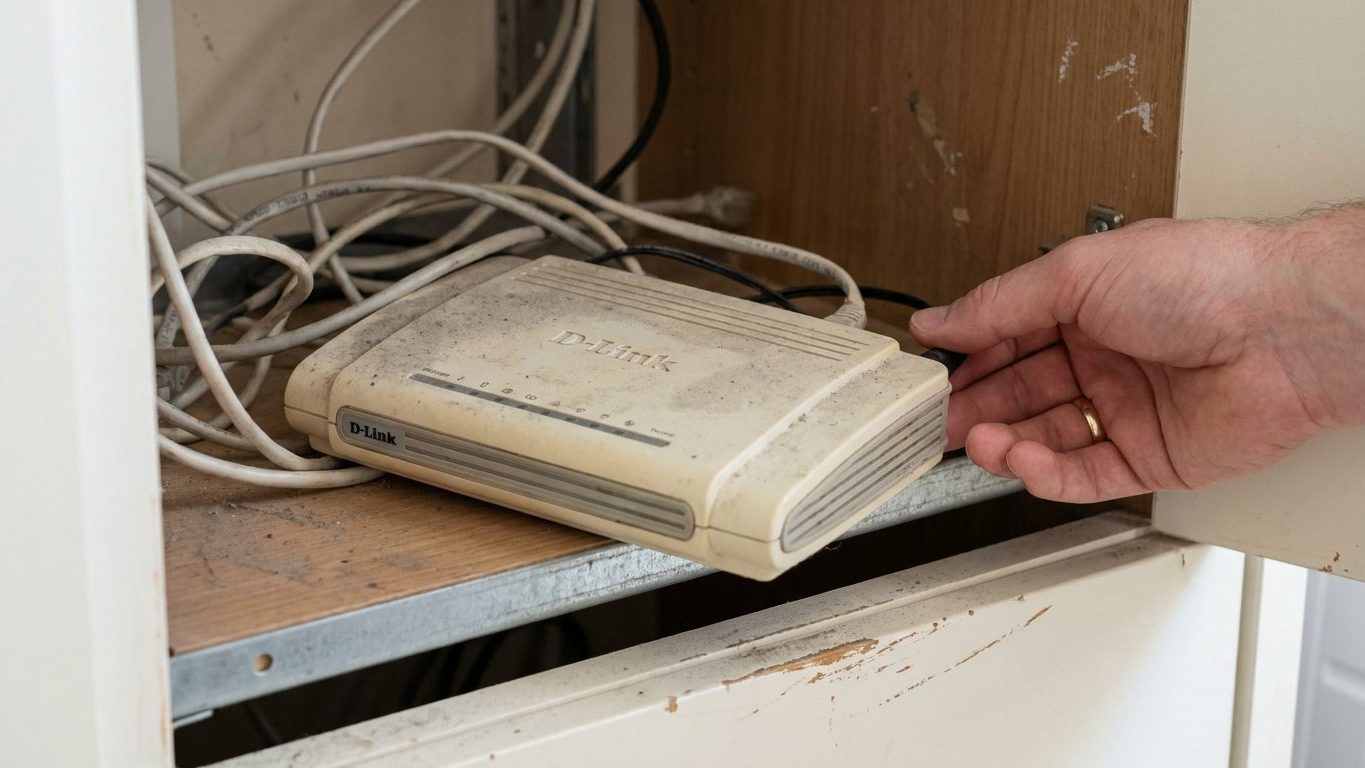
Neuf ans. C’est le temps que mon routeur D-Link a tenu bon dans le placard technique de l’entrée, entre la box fibre et le boîtier CPL. Pas de wifi mesh, pas d’appli maison connectée, juste une bête interface web grise que j’ouvrais deux fois par an pour changer un mot de passe. Je pensais avoir fait le bon calcul économique. Je me trompais.
La désillusion est arrivée par un bulletin de sécurité que je n’aurais jamais dû lire aussi tard. Une vulnérabilité critique touchant les passerelles DSL de la marque venait d’être révélée, avec un score qui ne laisse aucune place au doute : le flaw, tracked as CVE‑2026‑0625, affects the dnscfg.cgi DNS‑configuration endpoint and enables unauthenticated remote code execution on multiple end-of-life D-Link DSL gateway models, carrying a CVSS v4.0 score of 9.3 and rated Critical. Un attaquant n’a besoin ni de mot de passe, ni de la moindre interaction de ma part.
- La vulnérabilité CVE-2026-0625 permet aux attaquants de prendre le contrôle du DNS du routeur sans authentification, avec un score critique de 9.3.
- D-Link a déclaré ces modèles en fin de vie depuis 2020 et refuse de publier tout correctif de sécurité.
- Les premières exploitations documentées remontent à novembre 2025, des mois avant la divulgation publique de la faille.
Une faille découverte des mois après le début des attaques
Le plus troublant dans cette histoire, ce n’est pas la faille elle-même. C’est le décalage temporel entre l’exploitation réelle et sa découverte officielle. VulnCheck a signalé le problème à D-Link le 15 décembre, après que The Shadowserver Foundation a observé une tentative d’exploitation par injection de commande sur l’un de ses honeypots. Mais les traces d’attaques remontaient bien plus loin.
Les premières preuves d’exploitation ont été observées par la Shadowserver Foundation dès le 27 novembre 2025, des mois avant que la vulnérabilité ne soit publiquement dévoilée. pendant plus d’un mois, des pirates ont pu s’introduire tranquillement dans des milliers de foyers sans que personne ne tire la sonnette d’alarme. Mon routeur faisait-il partie du lot ? Impossible à dire avec certitude, mais le modèle concerné collait exactement au mien.
Pourquoi D-Link ne bougera pas le petit doigt
D-Link a confirmé, en collaboration avec VulnCheck, plusieurs modèles et versions de firmware affectés par CVE-2026-0625, dont les références DSL-2740R, DSL-2640B, DSL-2780B, et DSL-526B. Mais la réponse du constructeur n’a rien d’un plan de sauvetage. Les appareils concernés ont été déclarés en fin de vie début 2020 et, de ce fait, aucun correctif n’est disponible ni prévu.
Six ans sans mise à jour. Pas un firmware, pas un patch, rien. La position du fabricant est limpide sur ce point : aucun correctif de sécurité ne sera développé pour ces appareils. J’ai contacté le support par curiosité, juste pour vérifier. Réponse automatique renvoyant vers une page listant les modèles à remplacer.
Ce refus n’est pas nouveau. D-Link a déjà appliqué la même doctrine à d’autres familles de produits touchées par des failles critiques, y compris des NAS domestiques où une vulnérabilité de sécurité touchant ses appareils NAS ne sera pas corrigée, car ces modèles ont atteint leur fin de vie et de service. Un schéma qui se répète, presque à l’identique, à chaque nouvelle découverte.
Ce qu’un pirate peut vraiment faire avec mon vieux routeur
La technique exploitée n’a rien d’anecdotique. Elle s’appuie sur un endpoint historique déjà utilisé par des campagnes malveillantes documentées entre 2016 et 2019, période durant laquelle D-Link avait déjà signalé des campagnes d’exploitation actives ciblant les mêmes variantes de firmware pour du détournement DNS non authentifié. la porte était connue depuis dix ans. Elle n’a simplement jamais été refermée.
Concrètement, un attaquant qui prend le contrôle du service DNS de mon routeur peut rediriger silencieusement tout mon trafic vers des serveurs pirates. Sites bancaires falsifiés, identifiants volés, malwares injectés à l’insu du navigateur : le champ des possibles est large. Une note technique le résume sans détour, un pirate qui exploite la faille peut alors installer un malware, incorporer le routeur dans un immense botnet, ou rediriger tout le trafic Internet qui passe par l’appareil.
Le CERT malaisien avait déjà alerté sur des failles similaires quelques mois auparavant, rappelant que ces vulnérabilités, si elles sont exploitées, pourraient permettre à un attaquant de prendre le contrôle à distance des routeurs D-Link affectés. Rien de spéculatif, donc. Une mécanique d’attaque rodée, documentée, et réutilisée.
Que faire si vous avez encore ce genre de matériel chez vous
La réponse tient en un mot : remplacer. Pas réinitialiser, pas bricoler un pare-feu maison. Les utilisateurs de routeurs et équipements réseau en fin de vie devraient les remplacer par des modèles activement supportés par le fabricant, ou les déployer dans des réseaux non critiques et segmentés. Une phrase qui sonne comme une évidence, sauf quand on découvre la note trois mois trop tard.
Il existe cependant des gestes intermédiaires pour limiter la casse en attendant de changer de matériel. Désactiver l’administration à distance, changer le mot de passe par défaut, surveiller les modifications de configuration inattendues : les utilisateurs de routeurs arrivés en fin de vie sont invités à passer à un modèle plus récent bénéficiant d’un support actif, à désactiver les portails d’administration distante si non nécessaires, à changer les mots de passe par défaut, et à surveiller les changements de configuration inattendus. Ce ne sont que des pansements, mais ils réduisent la surface d’attaque.
Mon routeur a fini à la déchetterie électronique la semaine suivante, sans même attendre la liste définitive des modèles touchés que D-Link avait promis de publier. Le calcul économique qui m’avait paru malin pendant neuf ans s’est soldé par une facture bien plus salée : celle d’un compte bancaire à surveiller, d’un mot de passe wifi changé en urgence, et d’une confiance dans le matériel domestique qui a pris un sacré coup. La prochaine fois que je verrai un routeur tenir depuis presque une décennie sans redémarrage, je saurai que ce n’est pas un signe de robustesse, mais un signal d’alarme qui dort.
Sources : securite.developpez.com | clubic.com